瑞安WEB应用隔离防护系统采用虚拟浏览器隔离技术,是在专用隔离环境中执行Web浏览的技术,能够有效防范计算机或服务器免受恶意攻击,打破了传统基于“检测+响应”的安全防护理念,采用“网页镜像”的“隔离+预防”的创新理念,无需依赖规则,弥补传统技术手段防御滞后、防御失效的不足。
通过浏览器访问网站时,系统将原始网页内容在隔离平台转码为视觉镜像页面,仅通过私有协议向用户传输渲染后的界面。
事前,隐藏攻击暴露面;
事中,切断攻击通道;
事后,URL加密。
无需规则、防御0Day、能够在无告警情况下运作,解决防不住、误报高、难运维问题。
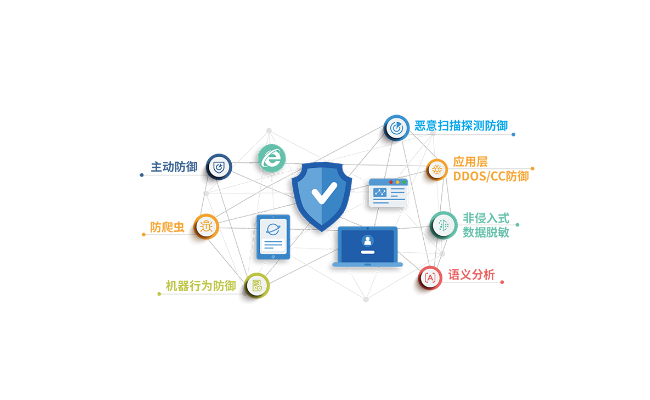
可针对web网站应用进行防护隐藏网站所有源代码、JS、API、漏洞、组件信息等暴漏面信息不被探测,实现网站隐身。
屏蔽黑客的漏洞探测和发掘行为,抵御外部发起的漏洞利用、爬虫、暴力破解、篡改、XSS 等类型的攻击,可实现对所有自动化攻击、爬虫的防御;基于Cookie攻击的防御。
支持公有云、私有云及混合部署,适配SAAS模式(仅需修改DNS)和本地化部署。无需修改业务系统代码或网络拓扑,降低运维成本。
瑞安WEB应用隔离防护系统现已成功运用在大型国企、央企、政府等各行业领域。成功助力各类关键信息基础设施实现从“被动防御”向“主动隔离”的安全范式升级。该系统不依赖传统规则库,即可实现对0day漏洞攻击、URL注入、Webshell等威胁的全面防护,真正杜绝网站被用作攻击入口的风险。系统具备零误报、零漏报特性,无需人工干预告警信息,在攻防演练、重保期间大幅减轻人员值守压力,释放安全团队资源投入其他核心任务。针对自动化攻击、手动渗透以及0day攻击行为,系统通过主动隔离机制进行有效阻断,确保攻击者无法获取网站控制权限,从根本上防范因网站漏洞引发的供应链攻击、勒索病毒、数据泄露等安全事件。